アーキテクチャ設計 セキュリティ 認証・認可
権限管理が肥大化するのを防ぐ、SaaS向けスケーラブルなRBAC設計と実装
ロールを増やし続けると権限表が崩れます。対象の範囲(スコープ)を持たせ、判定をミドルウェアに切り出すと、組織変更に強い認可になります。判定は画面やSQLへ散らさず、一箇所で返します。判断に必要な手順は本文にまとめています。
| 44 min read
Shineos Dev Team 2 件の記事
ロールを増やし続けると権限表が崩れます。対象の範囲(スコープ)を持たせ、判定をミドルウェアに切り出すと、組織変更に強い認可になります。判定は画面やSQLへ散らさず、一箇所で返します。判断に必要な手順は本文にまとめています。
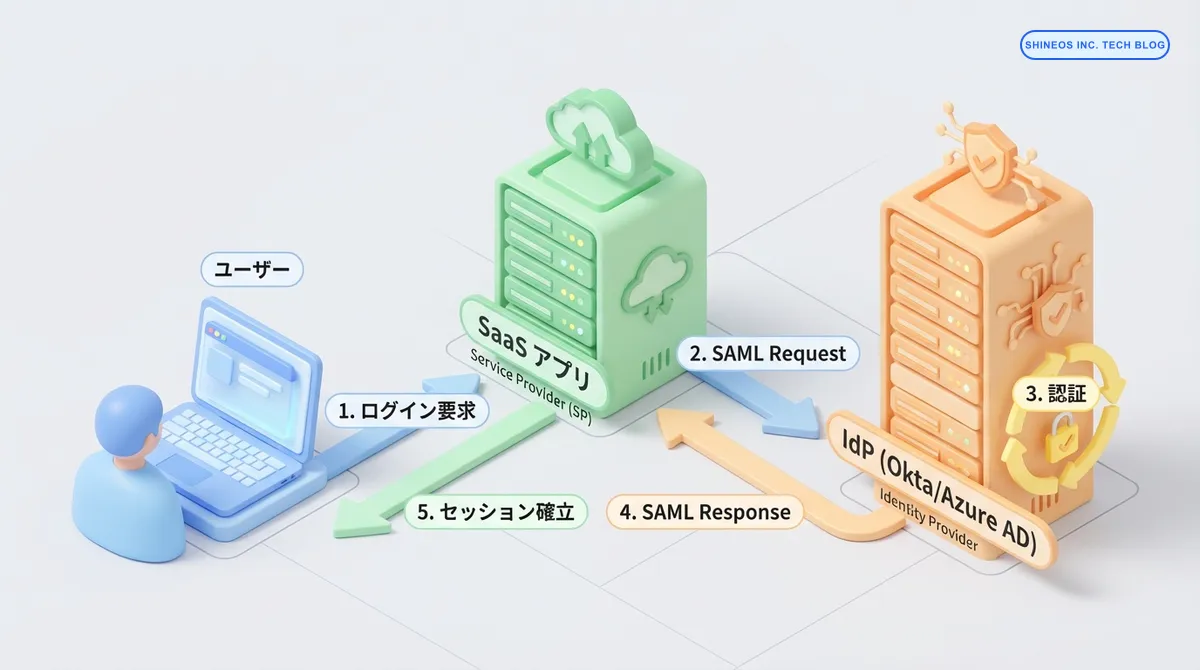
エンタープライズ向けSaaSのSSOは、テナントごとのSAML、SCIM、セッションと証明書更新まで含めて設計します。ログイン実装だけでは運用が回りません。証明書の期限と失敗時の案内まで含めて完成とみなします。